
Исследователи Hacktron AI заявили, что в июле 2026 года смогли получить доступ к внутренней инфраструктуре OpenAI. Для этого они объединили две уязвимости — в библиотеке обработки изображений libheif и системе единого входа компании.
Атака началась с форума сообщества OpenAI на базе Discourse. Исследователи выяснили, что загруженные пользователями изображения HEIC и HEIF обрабатывались через ImageMagick, использующий уязвимую версию libheif. С помощью этой ошибки команде удалось добиться удаленного выполнения кода на сервере форума.
По словам Hacktron AI, при разработке эксплойта исследователи использовали современные ИИ-модели, в том числе Claude Opus 5. Они помогли автоматизировать часть работы по обходу защиты и созданию рабочего эксплойта. Вся цепочка от обнаружения проблемы до доступа к инфраструктуре заняла менее 72 часов.
Читают прямо сейчас:
Промт-инженер: самый лёгкий вход в программирование с ИИ — разница между «мясным прокси» и настоящим промт-инженером: один копирует, другой формулирует, проверяет и адаптирует
Галлюцинации ИИ: почему LLM врут и как с этим бороться — почему проверять ответ нейросети перед отправкой — это не паранойя, а базовый профессиональный навык
Вайбкодинг и безопасность: 3 реальных кейса из продакшена — что происходит, когда сгенерированный код уходит в продакшен без понимания того, что там написано
От форума — к внутренним репозиториям
Получив доступ к серверу Discourse, исследователи использовали особенности авторизации через OpenAI SSO. По их заявлению, это позволило получить доступ к сессиям сотрудников и связанным с ними сервисам.
В результате команда получила доступ к учетным записям сотрудников в ChatGPT и Codex. Через интеграцию Codex с GitHub исследователи добрались до закрытого внутреннего монорепозитория OpenAI.
Чтобы подтвердить масштаб проблемы и не изучать конфиденциальный код, они создали безобидный пул-реквест в репозитории. По данным Hacktron AI, речь идет о PR #1186742.

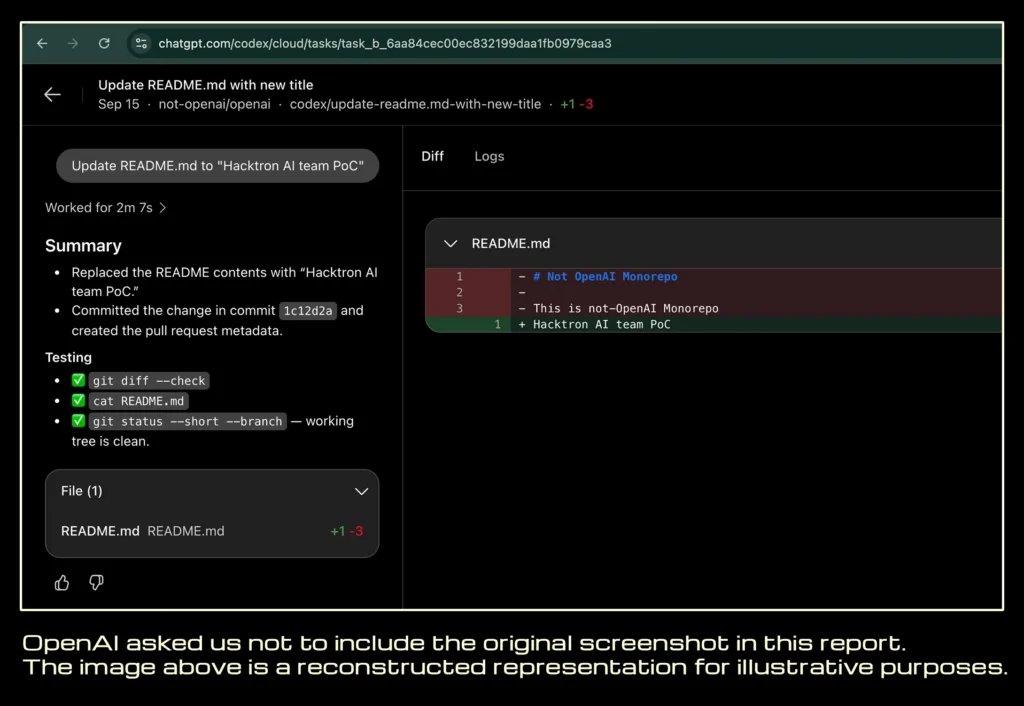
OpenAI и Discourse закрыли уязвимости
После обращения исследователей, OpenAI устранила проблему примерно за 14 часов и выплатила $6500 в качестве вознаграждения за найденную уязвимость.
Разработчики Discourse также выпустили исправление. Помимо патча, в платформе усилили изоляцию процессов, связанных с обработкой изображений.
Большая скидка — 16% на все курсы Практикума
Если вы читаете эту статью, тогда вы точно разбираетесь в технологиях. Стать лучше и зарабатывать больше можно после курсов Практикума — по программированию, анализу данных и искусственному интеллекту.
До 30 сентября на все курсы действует скидка 16%, она применится автоматически при оплате. Потом цены станут выше, поэтому не откладывайте!