
Исследователи обнаружили две критические уязвимости в ngnix — одном из самых популярных веб-серверов в мире.
Обе позволяют удаленно выполнять произвольный код без пароля. Под угрозой могут оказаться сайты и приложения, использующие HTTP/2.
Проблемы независимо выявили специалисты Wiz Research, Ikotas Labs, Metnir, Rapid7 и Xint. Разработчик ngnix, компания F5, уже выпустила исправления.
Читают прямо сейчас:
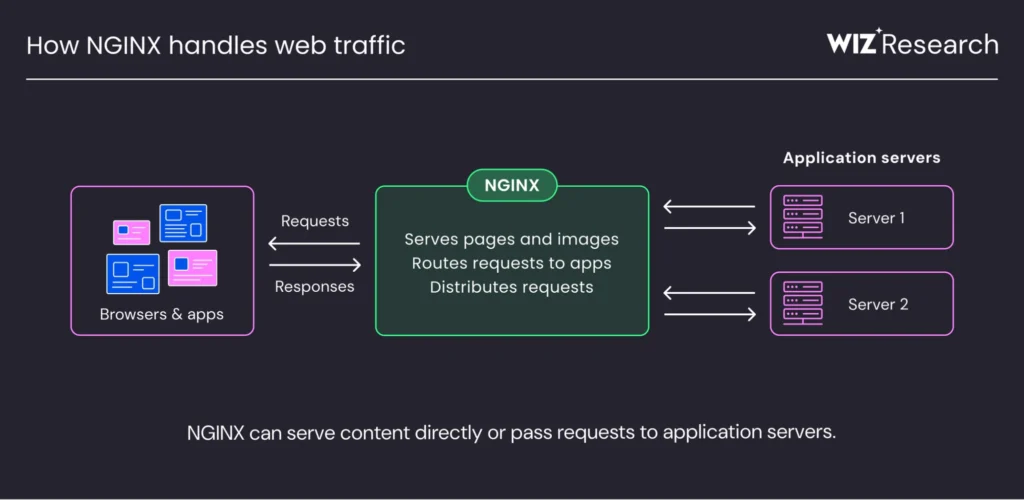
Nginx — быстрый, дерзкий и суперпопулярный веб-сервер — объясняем работу nginx, обратного прокси и обработку запросов. журнал «Код»
Кибербезопасность: какие бывают уязвимости и как от них защититься — разбираем удалённое выполнение кода, эксплойты и защиту серверов. Журнал «Код» программирование без снобизма
Инструменты для пентеста: 10 бесплатных программ — подбираем сканеры для поиска уязвимостей в веб-серверах. журнал Яндекс Практикума «Код»
Что обнаружили исследователи
Уязвимости получили идентификаторы CVE-2026-123633 и CVE-2026-123007. Каждую оценили в 9,2 балла из 10 по шкале CVSS 4.0.
Первая связана с ошибкой управления памятью: ngnix может освободить память соединения, пока сервер продолжает обрабатывать запрос. Вторая возникает из-за неправильного расчета размера передаваемых данных. При определенных условиях это позволяет повредить память сервера и выполнить вредоносный код.
Для эксплуатации обеих уязвимостей не требуется авторизация, но на сервере должен быть включен HTTP/2. Для первой также необходимы определенные условия работы обратного прокси.
Особенно опасна CVE-2026-123007: она присутствовала в ngnix с версии 1.9.5, выпущенной в 2015 году. То есть ошибка оставалась незамеченной более 10 лет.


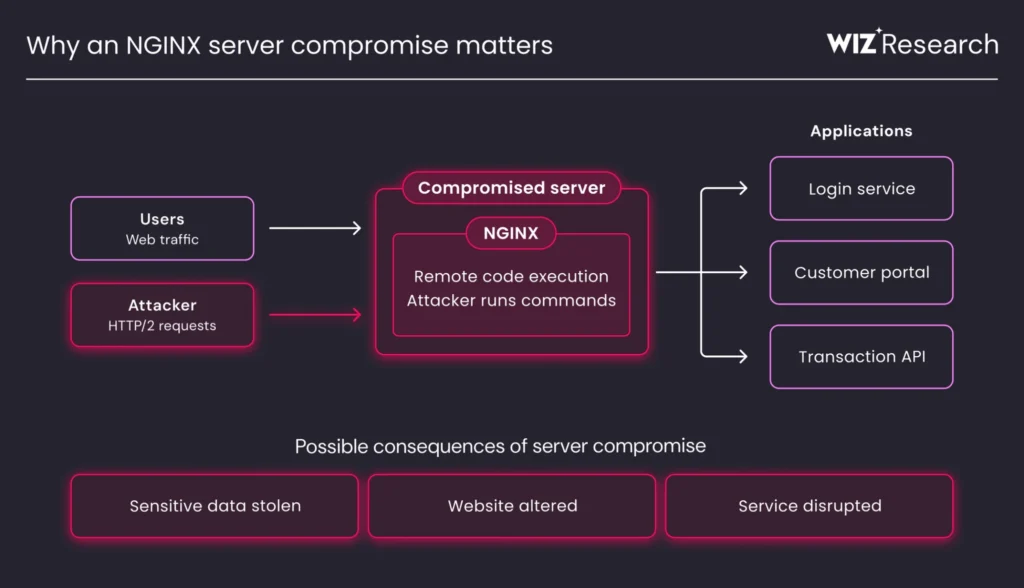
Чем это грозит сайтам
Успешная атака может позволить злоумышленнику запускать команды на сервере, похищать данные, изменять содержимое сайтов или нарушать работу сервисов.
При этом уязвим сам ngnix, а не приложения за ним. Исследователи смогли выполнить код даже на сервере, который просто раздавал статические файлы.
Поскольку один экземпляр ngnix часто обслуживает сразу несколько сайтов и API, последствия взлома могут затронуть множество сервисов.
Как защититься
F5 выпустила исправления 18 ноября. Администраторам NGNIX OSS рекомендуется обновиться до 1.30.7 или 1.31.9.
Если установить обновление сразу невозможно, исследователи советуют временно отключить HTTP/2 и проверить, что старые рабочие процессы ngnix завершились.
Интересно, что при исследовании уязвимостей использовался ИИ. Специалисты Wiz применяли собственные инструменты анализа кода, а также Gemini 4 Carbon и GPT-5.6 Sol для проверки последствий ошибок.
Скидка на все курсы Практикума
Раз вы дочитали эту новость до конца, с технологиями у вас всё в порядке. А если давно присматривались к разработке, аналитике, нейросетям, тестированию или кибербезопасности, сейчас туда можно зайти дешевле.
Промокод KOD (можно просто нажать) даст скидку на любой платный курс! А если пока не готовы покупать курс, у Практикума есть бесплатные вводные части.